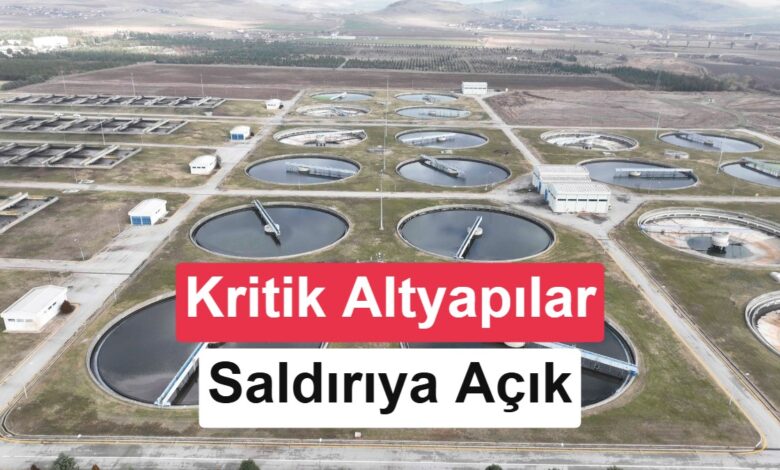
Bir siber güvenlik araştırmacısı bombayı patlattı: Ankara’nın can damarı, su sistemlerini yöneten ASKİ’ye ait pompaların internete açık olduğu iddiası, şehrin değil, tüm ülkenin omurgasını ürpertti. Bu basit bir ‘hack’ değil, kritik altyapı güvenliği dediğimiz, her gün kullandığımız suyun, elektriğin, iletişimin ne denli savunmasız olduğunu gösteren çıplak bir gerçek. Haber masamıza düştüğünde, ilk tepkimiz ‘Yok artık!’ oldu. Ama maalesef, görünen o ki, bu ‘yok artık’lık durum, sandığımızdan daha yaygın olabilir.
Ne Oldu? Siber Güvenlikçi Neyi Keşfetti?
Her şey, bir siber güvenlik araştırmacısının kamuya açık IP taramalarıyla başladı. Rutin bir inceleme sırasında, iddialara göre ASKİ’ye ait bazı su pompası kontrol sistemlerine erişebildiğini fark etti. Bu tür sistemlere teknik dilde SCADA (Supervisory Control and Data Acquisition) veya ICS (Endüstriyel Kontrol Sistemleri) diyoruz. Bunlar, devasa tesislerin, fabrikaların, şehirlerin fiziksel altyapısını dijital ortamdan yöneten beyinler gibi. Elektrik santrallerinden rafinerilere, su arıtma tesislerinden trafik ışıklarına kadar her yerde kullanılırlar. Düşünsenize, eğer birileri bu beyinlere internet üzerinden, hem de bu kadar kolay erişebiliyorsa, ne gibi felaket senaryoları kapımızı çalabilir? Pompaları kapatmak, su basınçlarını keyfi olarak değiştirmek, hatta suya müdahale ederek kalitesini bile etkileyebilecek cinsten manipülasyonlar yapmak mümkün olabilir. Bir şehrin en temel yaşam kaynağının, yani suyun akışını dışarıdan birilerinin kontrol etme potansiyeli… Bu, sadece filmlerde gördüğümüz türden bir kaosu tetiklemez, aynı zamanda halk sağlığını da doğrudan tehdit eder. En basitinden, saatlerce sürecek bir su kesintisi bile büyük bir panik ve kargaşaya yol açmaya yeter.
Kritik Altyapı Güvenliği Neden Hayati?
Peki, bu ‘kritik altyapı’ meselesi neden bu kadar önemli? Kritik altyapılar, bir ülkenin ve toplumun sağlıklı işlemesi için vazgeçilmez olan temel sistemler bütünüdür. Listeyi saymaya başlarsak elektrik şebekesi, su ve kanalizasyon sistemleri, telekomünikasyon, ulaşım ağları, bankacılık ve finans sektörü, hatta sağlık hizmetleri gibi kilit alanları kapsar. Bu sistemlere yönelik herhangi bir siber saldırı, sadece basit bir teknik arıza veya veri ihlali değildir; doğrudan toplumsal yaşamı, ekonomiyi ve hatta ulusal güvenliği kökünden sarsan bir olaydır. Mesela, bir elektrik kesintisi sadece evlerimizdeki ışıkları söndürmekle kalmaz, hastanelerden finansal işlemlere, iletişim ağlarından ulaşıma kadar her şeyi durdurur. Siber saldırganların motivasyonları da çeşitlilik gösterir: devlet destekli casusluk faaliyetlerinden, ideolojik motivasyonlu hacktivist gruplara, terör örgütlerinden, sıradan suç örgütlerine kadar geniş bir yelpazeye yayılır. Bu hedefler onlar için sadece bir bilgisayar sistemi değil, bir ülkenin nabzıdır, zayıf noktasıdır.
Türkiye’nin Durumu: Genel Bir Bakış
Türkiye’de kritik altyapı güvenliği konusunda elbette yasal düzenlemeler ve farkındalık çalışmaları mevcut. USOM (Ulusal Siber Olaylara Müdahale Merkezi) ve Bilgi Teknolojileri ve İletişim Kurumu (BTK) gibi kurumlar bu alanda aktif rol oynuyor. Ancak bu tür bir vakanın ortaya çıkması, kağıt üzerindeki önlemlerin sahada ne kadar etkili ve yeterli bir şekilde uygulandığı konusunda ciddi soru işaretleri yaratıyor. Açık konuşmak gerekirse, maalesef uluslararası raporlar da zaman zaman ülkemizdeki kritik altyapılardaki zafiyetlere dikkat çekiyor. Genellikle bütçe kısıtlamaları, eskiyen donanımlar, kalifiye personel eksikliği ve en önemlisi o meşhur ‘bize bir şey olmaz’ mantığı, bu tür güvenlik açıklarının ana sebepleri arasında gösteriliyor. Sadece Ankara değil, Türkiye’nin dört bir yanındaki kritik altyapıların siber haritası çıkarılmalı, risk analizleri baştan ve çok daha detaylı bir şekilde yapılmalı. Vakit kaybetmeden, her bir bağlantı noktası didik didik incelenmeli.
Öne Çıkan Özellikler (Bu İhlalin Boyutları)
- Kamusal hizmet veren kritik sistemlerin savunmasızlığı.
- Endüstriyel Kontrol Sistemleri’nin (ICS/SCADA) internete pervasızca açık olması.
- Basit parola veya temel yapılandırma hatalarının vahim sonuçları.
- Uzaktan kontrol ve manipülasyon potansiyeli.
- Ulusal güvenliği doğrudan ilgilendiren boyutta bir siber tehdit.
Artılar ve Eksiler (Mevcut Durumun Değerlendirmesi)
- ✅ **Artılar:**
- Siber güvenlik araştırmacısının bulguları sayesinde potansiyel bir krizin önlenmesi.
- Kamuoyunda siber güvenlik bilincinin artmasına katkı sağlaması.
- Yetkilileri mevcut zafiyetler üzerinde acil eylem planları oluşturmaya zorlaması.
- Benzer sistemlerin de gözden geçirilmesi için bir alarm niteliği taşıması.
- ❌ **Eksiler:**
- Bir şehrin temel yaşam kaynağının siber saldırıya açık olması.
- Sistemin ne kadar süredir bu şekilde çalıştığına dair belirsizlik.
- Sadece Ankara ile sınırlı olmayıp, genel bir zafiyet göstergesi olması.
- Sorumlu kurumların bu denli kritik bir konuyu nasıl gözden kaçırdığı sorusu.
- Ulusal ve bölgesel ölçekte potansiyel kaos riski.
Peki Şimdi Ne Olacak? Adımlar ve Beklentiler
Bu sarsıcı iddiaların ardından, ilgili kurumların hızlıca ve şeffaf bir şekilde harekete geçmesi şart. İlk adım, iddia edilen erişim noktalarını derhal kapatmak ve detaylı bir adli siber güvenlik denetimi başlatmak olmalı. Sadece ASKİ değil, diğer kritik altyapı sağlayıcıları da (elektrik, doğalgaz vb.) kendi sistemlerini acilen gözden geçirmeli. Biliyoruz, kamu kurumlarında işler biraz yavaş ilerler ama bu durum, ‘hızlı’ kelimesinin tanımını yeniden yapmayı gerektiriyor. Siber güvenlik uzmanlarının bu tür bulguları paylaşması, aslında devlet kurumları için büyük bir fırsat. Onları ‘düşman’ veya ‘suçlu’ olarak görmek yerine, işbirliği içinde çalışarak bu zafiyetleri bir an önce gidermek, çok daha akılcı ve yapıcı bir yaklaşım. Sürekli izleme, güvenlik duvarlarının güncel tutulması, personelin düzenli olarak eğitilmesi ve olası bir saldırıya karşı acil durum senaryoları geliştirmek, artık lüks değil, olmazsa olmaz bir zorunluluk. Aksi takdirde, bir sonraki haber çok daha yıkıcı ve telafisi zor sonuçlar doğurabilir. Umarım bu olay, yetkililer için yeterince büyük bir alarm zili olmuştur.
TeknoCepte Ekibi Yorumu
Ankara’daki su pompalarına erişim iddiası, TeknoCepte ekibi olarak bizi pek şaşırtmadı desem yalan olur. Aslında uzun zamandır beklediğimiz, “ne zaman patlayacak?” dediğimiz türden bir haber bu. Türkiye’nin kritik altyapılarının ne kadar güvende olduğu konusu, yıllardır sektör içinde konuşulan ama kamuoyuna pek yansımayan bir yaraydı. Şimdi bir araştırmacı çıkıp ‘Bakın, burası delik!’ diye bağırınca, herkesin gözü açıldı. Keşke bu farkındalık, bir felaket senaryosu yaşanmadan gelseydi. Benim kişisel düşüncem, bu tip olaylar maalesef tekil değil. Türkiye genelindeki birçok kamu ve özel sektör kritik altyapısında benzer zafiyetlerin olduğunu düşünmek, komplo teorisi değil, sektör gerçeklerini bilmekle ilgili. Çoğu zaman bütçe kısıtlamaları, uzman personel eksikliği ve ‘bize bir şey olmaz’ kolaycılığı, bu tür sistemlerin yeterince korunmamasının temelini oluşturuyor.
Bu olay, yetkililerin ‘hallederiz’ mentalitesinden çıkıp, gerçekçi ve uzun vadeli siber güvenlik stratejileri geliştirmesi için son bir uyarı olmalı. Sadece dışarıdan gelen saldırılara odaklanmak yetmez, iç zafiyetler de en az dış tehditler kadar tehlikeli. Bir sistemin internete açık olması, hele de bir su şebekesinin, 21. yüzyılda akıl alır gibi değil. Modern bir şehirde, suyunuzun kesilmesi veya daha kötüsü manipüle edilmesi fikri bile kâbus. Umarız bu olay, sadece panik yaratmaz, aynı zamanda somut adımların atılmasına ön ayak olur. Güvenlik, sadece son model firewall’lar almakla bitmiyor; insan faktörü, süreçler ve sürekli denetim de işin ayrılmaz bir parçası. Yani anlayacağınız, daha çok işimiz var.